Release stabile pacchettizzata per la riparazione di Hybrid Entra Join e dell'enrollment Intune basata su LOT, con selezione prudente di AD, Intune ed Entra opzionale, launcher WPF locale, esecuzione SYSTEM tramite PsExec e reporting orientato alle evidenze.
Microsoft Entra / Intune / Active Directory / Windows / PowerShell
Release pubblica stabile per riparazioni batch controllate
Questa release confeziona il toolkit Hybrid Join firmato per la revisione locale, la creazione dei LOT, l'orchestrazione protetta delle riparazioni e la raccolta di evidenze HTML o CSV. Collega direttamente gli artefatti pubblici di GitHub Releases e mantiene il sito privo di binari inclusi o dati del tenant.
Crea manualmente cartelle LOT riviste dall'operatore oppure genera LOT automatici prudenti dagli inventari AD e Intune, con arricchimento Entra opzionale, filtro collisioni, evidenze di esclusione ed esportazioni di anteprima prima di qualsiasi finestra di riparazione.
WPF
Launcher WPF locale e workflow SYSTEM
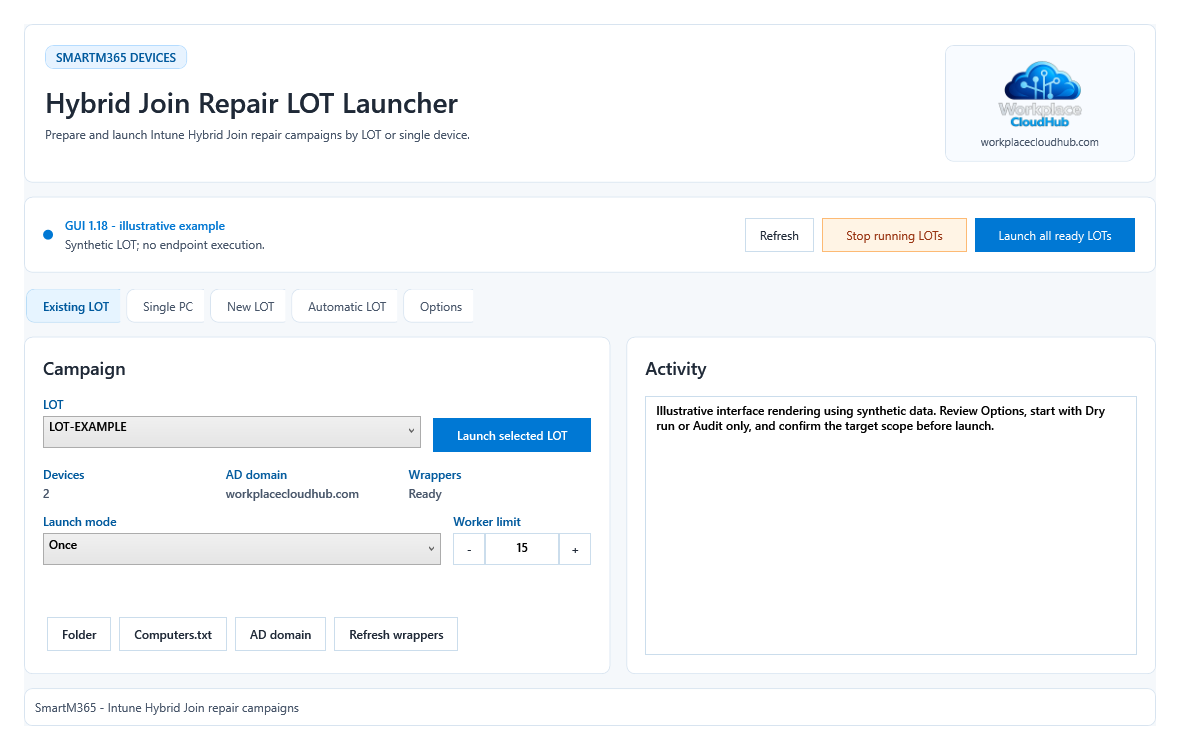
Usa il launcher LOT WPF per creare o aprire cartelle LOT, verificare la disponibilità di PsExec e avviare il workflow di riparazione autonomo firmato che viene eseguito sugli endpoint come SYSTEM tramite PsExec.
GRD
Controlli protetti di riparazione e riavvio
Le correzioni Hybrid Join, i percorsi di riparazione dell'enrollment Intune e i riavvii restano protetti tramite controlli delle evidenze, flag dei percorsi di riparazione, limiti di riavvio e workflow Preview o Audit-first invece di azioni distruttive alla cieca.
RPT
CSV, HTML ed evidenze raccolte
Ogni esecuzione conserva lo stato CSV live, i risultati CSV finali, i riepiloghi HTML unificati, i log PsExec, le cartelle centrali delle evidenze e gli archivi automatici del run, così i team di supporto possono rivedere quanto accaduto prima di rilanciare qualsiasi cosa.
Requisiti, conferma di avvio e limiti di validazione
La GUI richiede Windows PowerShell 5.1 con STA. Gli orchestratori LOT preferiscono PowerShell 7 con fallback a 5.1. Installare PsExec separatamente; le operazioni remote richiedono accesso amministrativo autorizzato alle destinazioni, DNS, condivisioni amministrative ed esecuzione di servizi remoti. Gli export AD richiedono RSAT ActiveDirectory e accesso in lettura alla directory.
L’aggiornamento automatico usa Microsoft.Graph.Authentication con consenso delegato DeviceManagementManagedDevices.Read.All e Device.Read.All. Sono necessari gli inventari AD e Intune completi; l’arricchimento Entra è facoltativo. L’export non richiede permessi di scrittura Graph.
Preview analizza gli inventari e scrive le evidenze locali. Create non avvia mai un LOT. Dry run impedisce l’esecuzione dello script sul dispositivo. Audit only raccoglie diagnostica remota e scrive evidenze senza riparazioni; non è privo di scritture. La GUI 1.18 richiede conferma di destinazioni, modalità e autorizzazioni prima di avviare un LOT, tutti i LOT o un PC, con No predefinito. I CMD diretti mantengono i valori di riparazione documentati.
Non esistono aggiornamenti automatici o moduli Gallery. Verificare checksum ZIP e Authenticode, far approvare il certificato autofirmato dall’organizzazione ed estrarre gli aggiornamenti in una cartella separata. Il CMD usa ExecutionPolicy Bypass e non verifica le firme. Conservare configurazioni LOT ed evidenze, rivedere le opzioni salvate e aggiornare i wrapper importati.
La versione 2.10.78 ha superato cinque suite sintetiche locali su PowerShell 5.1 e 7, verifiche delle firme e GUI ValidateOnly. Coprono selezione, classificazione MDM, conferme, segnali di arresto, mutex e prenotazioni dei worker. Non sono stati testati riparazioni reali, PsExec remoto o riavvii. Le evidenze possono identificare dispositivi, utenti e tenant e non sono anonimizzate automaticamente.
Illustrazione: GUI 1.18 renderizzata dallo XAML attuale con dati sintetici LOT-EXAMPLE; non mostra esecuzioni su dispositivi.
Funzionalità validate
Pensato per un recupero batch prudente, non per una remediation opaca
Il toolkit stabile supporta cartelle LOT manuali e creazione automatica di LOT con logica di selezione prudente per AD, Intune ed Entra opzionale. La modalità automatica può filtrare valori letterali contenuti nel nome del computer, escludere dispositivi già presenti in Intune, applicare esclusioni AD obsolete, conservare le evidenze di anteprima e creare il LOT senza avviarlo.
Il workflow endpoint è autonomo e firmato, quindi lo stesso script di riparazione può essere eseguito come SYSTEM tramite PsExec mentre il launcher mantiene limiti locali di concorrenza, protezioni lato tecnico, cronologia di backoff e comportamento di arresto controllato per i batch di riparazione lunghi.
I report restano locali e utilizzabili dal supporto: reporting di ciclo HTML e CSV live, raccolta delle evidenze endpoint, aggiornamento degli inventari dopo cambio di stato, archiviazione delle esecuzioni precedenti e chiari segnali di audit prima di abilitare azioni di riparazione più ampie.
Sicurezza e perimetro del pacchetto
Script firmati, nessun PsExec incluso e nessun dato privato nella release
PsExec non viene ridistribuito nel pacchetto pubblico e deve essere ottenuto separatamente da Microsoft Sysinternals. I launcher cercano PsExec.exe nel toolkit, nei percorsi di sistema di Windows o PATH, ma il file ZIP della release non include quel binario.
Il pacchetto non include alcun LOT cliente, esportazione di inventario, log, report, identificatore tenant, nome dispositivo o dato account. Gli script PowerShell sono firmati con Authenticode da workplacecloudhub.com, e la licenza del repository per questa release resta GPL-3.0.
SHA-256 ZIP atteso: 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801
Avvio rapido
Scaricare, verificare, estrarre, aggiungere PsExec e iniziare con le evidenze di audit
1. Scarica il pacchetto ZIP pubblico da GitHub Releases.
2. Verifica il file ZIP con il file SHA-256 pubblicato e l'hash atteso 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801.
3. Estrai il file ZIP completo in una cartella locale.
4. Scarica PsExec separatamente da Microsoft Sysinternals e posizionalo dove il launcher possa trovarlo.
5. Esegui Start-IntuneHybridJoinRepair-LotLauncher-GUI.cmd da una sessione operatore elevata quando necessario; il CMD non richiede automaticamente l’elevazione.
6. Inizia con evidenze Preview o Audit, rivedi il LOT generato e i report di esecuzione, quindi abilita le azioni di riparazione protette solo dopo pre-controlli puliti.
Percorso sorgente attuale
GitHub resta la fonte di riferimento.
Il percorso GitHub attuale è SmartM365/Devices/IntuneHybridJoinToolkit. Il tag della release pubblica è intune-hybrid-join-toolkit-v2.10.78, il commit sorgente pubblicato è 469303e07bcf1cf394e6fb4fdc800eae6638205c e la licenza del repository resta GPL-3.0. Vedi il commit sorgente.