Release stable packagée pour la réparation Hybrid Entra Join et de l’enrôlement Intune basée sur des LOT, avec sélection prudente AD, Intune et Entra optionnelle, lanceur WPF local, exécution SYSTEM via PsExec et reporting centré sur la preuve.
Microsoft Entra / Intune / Active Directory / Windows / PowerShell
Release publique stable pour une réparation par lots maîtrisée
Cette release regroupe le toolkit Hybrid Join signé pour la revue locale, la création de LOT, l’orchestration encadrée des réparations et la collecte de preuves HTML ou CSV. Elle relie directement les artefacts publics GitHub Releases et évite d’ajouter des binaires embarqués ou des données de tenant sur le site.
Créez manuellement des dossiers LOT revus par l’opérateur ou construisez des LOT automatiques prudents à partir des inventaires AD et Intune, avec enrichissement Entra optionnel, filtrage des collisions, preuves d’exclusion et exports de prévisualisation avant toute fenêtre de réparation.
WPF
Lanceur WPF local et workflow SYSTEM
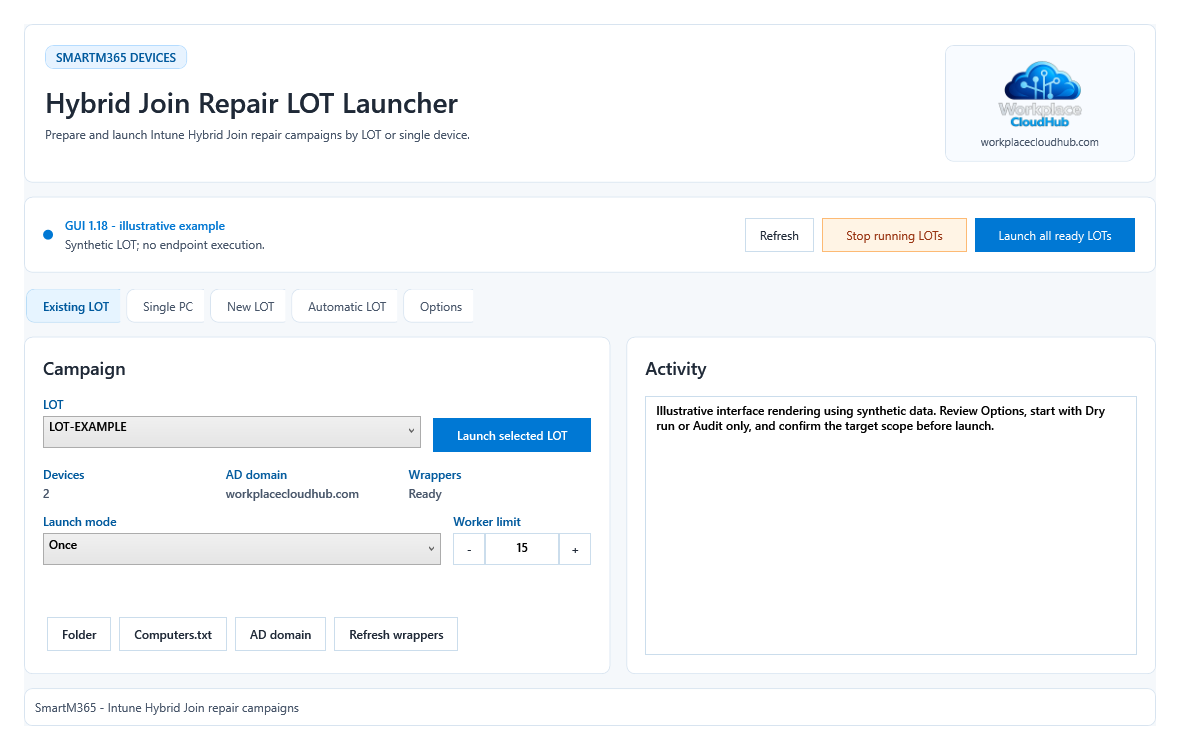
Utilisez le lanceur LOT en WPF pour créer ou ouvrir des dossiers LOT, valider la disponibilité de PsExec et lancer le workflow de réparation autonome signé qui s’exécute sur les endpoints en SYSTEM via PsExec.
GRD
Contrôles de réparation et de redémarrage encadrés
Les correctifs Hybrid Join, les parcours de réparation de l’enrôlement Intune et les redémarrages restent encadrés par des contrôles de preuve, des indicateurs de parcours de réparation, des limites de redémarrage et des workflows Preview ou Audit d’abord, plutôt que par des actions destructrices aveugles.
RPT
CSV, HTML et preuves collectées
Chaque exécution conserve l’état CSV en direct, les résultats CSV finaux, les synthèses HTML fusionnées, les journaux PsExec, les dossiers centraux de preuves et les archives automatiques d’exécution afin que les équipes support puissent revoir ce qui s’est passé avant de relancer quoi que ce soit.
Prérequis, confirmation de lancement et limites de validation
La GUI exige Windows PowerShell 5.1 en STA. Les orchestrateurs LOT privilégient PowerShell 7 avec repli sur 5.1. Installez PsExec séparément ; les opérations distantes exigent des droits administrateur autorisés sur les cibles, DNS, les partages administratifs et l’exécution de services distants. Les exports AD exigent RSAT ActiveDirectory et un accès en lecture à l’annuaire.
Le rafraîchissement automatique utilise Microsoft.Graph.Authentication avec les autorisations déléguées DeviceManagementManagedDevices.Read.All et Device.Read.All. Les inventaires AD et Intune complets sont requis ; l’enrichissement Entra est facultatif. L’export ne nécessite aucune permission d’écriture Graph.
Preview analyse les inventaires et écrit les preuves locales. Create ne lance jamais de LOT. Dry run empêche l’exécution du script cible. Audit only collecte les diagnostics distants et écrit les preuves sans réparation ; il peut donc effectuer des écritures. La GUI 1.18 demande confirmation des cibles, du mode et des autorisations avant tout lancement LOT, tous les LOT ou poste unique, avec Non par défaut. Les CMD directs conservent leurs paramètres de réparation documentés.
Il n’existe ni mise à jour automatique ni module Gallery. Vérifiez le SHA-256 du ZIP et Authenticode, faites approuver le certificat autosigné par votre organisation, puis extrayez chaque mise à jour dans un dossier distinct. Le CMD utilise ExecutionPolicy Bypass et ne vérifie pas les signatures à votre place. Préservez les configurations LOT et les preuves, relisez les options enregistrées et actualisez les wrappers importés.
La version 2.10.78 a passé cinq suites synthétiques locales sous PowerShell 5.1 et 7, les contrôles de signature et ValidateOnly de la GUI. Elles couvrent sélection, classification MDM, confirmations, signaux d’arrêt, mutex et réservations de workers. Aucune réparation réelle, exécution PsExec distante ou redémarrage n’a été testé. Les preuves peuvent identifier appareils, utilisateurs et tenants et ne sont pas anonymisées automatiquement.
Illustration : GUI 1.18 rendue depuis le XAML actuel avec les données fictives LOT-EXAMPLE ; aucune exécution sur un poste n’est représentée.
Capacités validées
Conçu pour une reprise prudente par lots, pas pour une remédiation opaque
Le toolkit stable prend en charge les dossiers LOT manuels et la création automatique de LOT avec une logique de sélection prudente AD, Intune et Entra optionnelle. Le mode automatique peut filtrer sur des valeurs littérales contenues dans le nom de l’ordinateur, exclure les appareils déjà présents dans Intune, appliquer une exclusion AD obsolète, conserver les preuves de prévisualisation et créer le LOT sans le lancer.
Le workflow endpoint est autonome et signé, ce qui permet au même script de réparation de s’exécuter en SYSTEM via PsExec tandis que le lanceur conserve des limites locales de concurrence, des garde-fous côté technicien, un historique de backoff et un comportement d’arrêt contrôlé pour les longues réparations par lots.
Les rapports restent locaux et exploitables pour le support : reporting de cycle HTML et CSV en direct, collecte des preuves endpoint, rafraîchissement des inventaires après changement d’état, archivage des exécutions précédentes et signaux d’audit clairs avant d’activer des actions de réparation plus larges.
Sécurité et périmètre du package
Scripts signés, aucun PsExec embarqué et aucune donnée privée dans la release
PsExec n’est pas redistribué dans le package public et doit être obtenu séparément depuis Microsoft Sysinternals. Les lanceurs recherchent PsExec.exe dans le toolkit, les chemins système Windows ou PATH, mais le ZIP de release lui-même n’embarque pas ce binaire.
Le package n’inclut aucun LOT client, export d’inventaire, journal, rapport, identifiant de tenant, nom d’appareil ou donnée de compte. Les scripts PowerShell sont signés Authenticode par workplacecloudhub.com, et la licence du dépôt pour cette release reste GPL-3.0.
SHA-256 ZIP attendu : 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801
Démarrage rapide
Télécharger, vérifier, extraire, ajouter PsExec et commencer par les preuves d’audit
1. Téléchargez le package ZIP public depuis GitHub Releases.
2. Vérifiez le ZIP avec le fichier SHA-256 publié et la valeur attendue 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801.
3. Extrayez le ZIP complet dans un dossier local.
4. Téléchargez PsExec séparément depuis Microsoft Sysinternals et placez-le à un emplacement où le lanceur peut le trouver.
5. Exécutez Start-IntuneHybridJoinRepair-LotLauncher-GUI.cmd depuis une session opérateur élevée lorsque nécessaire ; le CMD ne demande pas automatiquement l’élévation.
6. Commencez par des preuves Preview ou Audit, relisez le LOT généré et les rapports d’exécution, puis activez les actions de réparation encadrées uniquement après des pré-contrôles concluants.
Chemin source actuel
GitHub reste la source de référence.
Le chemin GitHub actuel est SmartM365/Devices/IntuneHybridJoinToolkit. Le tag de la release publique est intune-hybrid-join-toolkit-v2.10.78, le commit source publié est 469303e07bcf1cf394e6fb4fdc800eae6638205c et la licence du dépôt reste GPL-3.0. Voir le commit source.