Release estable empaquetada para la reparación de Hybrid Entra Join y la inscripción en Intune basada en LOT, con selección prudente de AD, Intune y Entra opcional, lanzador WPF local, ejecución SYSTEM mediante PsExec e informes centrados en la evidencia.
Microsoft Entra / Intune / Active Directory / Windows / PowerShell
Release pública estable para una reparación por lotes controlada
Esta release empaqueta el toolkit Hybrid Join firmado para revisión local, creación de LOT, orquestación protegida de reparaciones y recopilación de evidencias HTML o CSV. Enlaza directamente los artefactos públicos de GitHub Releases y mantiene el sitio sin binarios incluidos ni datos del tenant.
Cree manualmente carpetas LOT revisadas por el operador o genere LOT automáticos prudentes a partir de inventarios AD e Intune, con enriquecimiento Entra opcional, filtrado de colisiones, evidencias de exclusión y exportaciones de vista previa antes de cualquier ventana de reparación.
WPF
Lanzador WPF local y flujo de trabajo SYSTEM
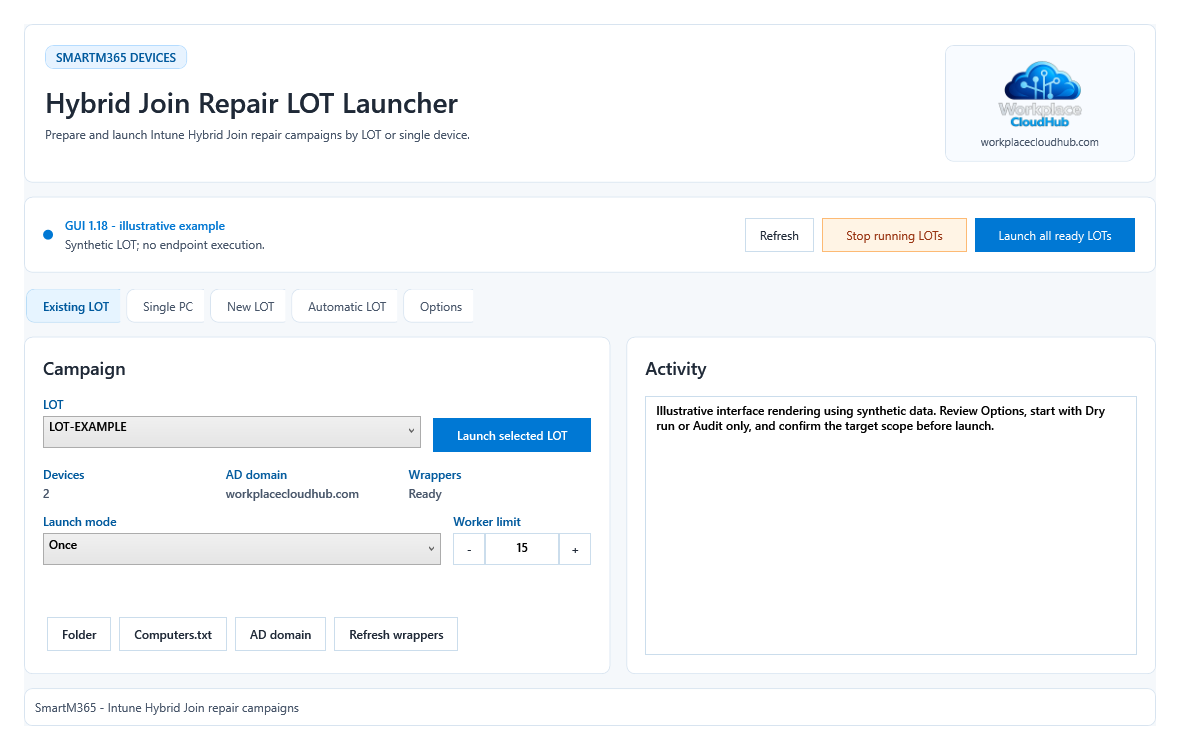
Use el lanzador LOT WPF para crear o abrir carpetas LOT, validar la disponibilidad de PsExec y lanzar el flujo de reparación autónomo firmado que se ejecuta en los endpoints como SYSTEM mediante PsExec.
GRD
Controles protegidos de reparación y reinicio
Las correcciones de Hybrid Join, las rutas de reparación de la inscripción en Intune y los reinicios permanecen protegidos mediante comprobaciones de evidencia, indicadores de ruta de reparación, límites de reinicio y flujos Preview o Audit-first en lugar de acciones destructivas a ciegas.
RPT
CSV, HTML y evidencias recopiladas
Cada ejecución conserva el estado CSV en vivo, los resultados CSV finales, los resúmenes HTML combinados, los registros de PsExec, las carpetas centrales de evidencias y los archivos automáticos de la ejecución para que los equipos de soporte revisen lo ocurrido antes de relanzar nada.
Requisitos, confirmación de inicio y límites de validación
La GUI requiere Windows PowerShell 5.1 con STA. Los orquestadores LOT prefieren PowerShell 7 con alternativa 5.1. Instale PsExec por separado; las operaciones remotas requieren acceso administrativo autorizado a los destinos, DNS, recursos administrativos compartidos y ejecución de servicios remotos. Las exportaciones AD requieren RSAT ActiveDirectory y acceso de lectura al directorio.
La actualización automática usa Microsoft.Graph.Authentication con consentimiento delegado DeviceManagementManagedDevices.Read.All y Device.Read.All. Se requieren inventarios completos de AD e Intune; Entra es opcional. La exportación no requiere permisos de escritura Graph.
Preview evalúa inventarios y escribe evidencias locales. Create nunca inicia un LOT. Dry run impide ejecutar el script en el destino. Audit only recopila diagnósticos remotos y escribe evidencias sin reparar; puede realizar escrituras. La GUI 1.18 confirma destinos, modo y autorizaciones antes de iniciar un LOT, todos los LOT o un PC, con No predeterminado. Los CMD directos conservan sus valores de reparación documentados.
No hay actualizador automático ni módulo Gallery. Verifique el checksum ZIP y Authenticode, obtenga la aprobación del certificado autofirmado y extraiga las actualizaciones en otra carpeta. El CMD usa ExecutionPolicy Bypass y no verifica las firmas. Conserve configuraciones LOT y evidencias, revise opciones guardadas y actualice los wrappers importados.
La versión 2.10.78 superó cinco suites sintéticas locales en PowerShell 5.1 y 7, comprobaciones de firmas y GUI ValidateOnly. Cubren selección, clasificación MDM, confirmaciones, señales de parada, mutex y reservas de workers. No se probaron reparaciones reales, PsExec remoto ni reinicios. Las evidencias pueden identificar dispositivos, usuarios y tenants y no se anonimizan automáticamente.
Ilustración: GUI 1.18 generada desde el XAML actual con datos ficticios LOT-EXAMPLE; no muestra ejecuciones en dispositivos.
Capacidades validadas
Diseñado para una recuperación prudente por lotes, no para una remediación opaca
El toolkit estable admite carpetas LOT manuales y la creación automática de LOT con lógica de selección prudente de AD, Intune y Entra opcional. El modo automático puede filtrar valores literales contenidos en el nombre del equipo, excluir dispositivos ya presentes en Intune, aplicar exclusión de AD obsoleto, conservar evidencias de vista previa y crear el LOT sin lanzarlo.
El flujo del endpoint es autónomo y firmado, lo que permite que el mismo script de reparación se ejecute como SYSTEM mediante PsExec mientras el lanzador mantiene límites locales de concurrencia, protecciones del lado del técnico, historial de backoff y un comportamiento de parada controlada para reparaciones por lotes largas.
Los informes permanecen locales y aprovechables por soporte: reporting de ciclo HTML y CSV en vivo, recopilación de evidencias del endpoint, actualización del inventario tras cambios de estado, archivado de ejecuciones anteriores y señales claras de auditoría antes de habilitar acciones de reparación más amplias.
Seguridad y alcance del paquete
Scripts firmados, sin PsExec integrado y sin datos privados en la release
PsExec no se redistribuye en el paquete público y debe obtenerse por separado desde Microsoft Sysinternals. Los lanzadores buscan PsExec.exe en el toolkit, en las rutas del sistema Windows o PATH, pero el ZIP de la release no incluye ese binario.
El paquete no incluye ningún LOT de cliente, exportación de inventario, registro, informe, identificador de tenant, nombre de dispositivo ni datos de cuenta. Los scripts de PowerShell están firmados con Authenticode por workplacecloudhub.com, y la licencia del repositorio para esta release sigue siendo GPL-3.0.
SHA-256 ZIP esperado: 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801
Inicio rápido
Descargar, verificar, extraer, agregar PsExec y empezar con evidencias de auditoría
1. Descargue el paquete ZIP público desde GitHub Releases.
2. Verifique el ZIP con el archivo SHA-256 publicado y el hash esperado 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801.
3. Extrae el ZIP completo en una carpeta local.
4. Descargue PsExec por separado desde Microsoft Sysinternals y colóquelo donde el lanzador pueda encontrarlo.
5. Ejecute Start-IntuneHybridJoinRepair-LotLauncher-GUI.cmd desde una sesión de operador elevada cuando sea necesario; el CMD no solicita elevación automáticamente.
6. Empiece con evidencias Preview o Audit, revise el LOT generado y los informes de ejecución, y solo después habilite acciones de reparación protegidas cuando las comprobaciones previas sean correctas.
Ruta fuente actual
GitHub sigue siendo la fuente de referencia.
La ruta actual en GitHub es SmartM365/Devices/IntuneHybridJoinToolkit. La etiqueta de la release pública es intune-hybrid-join-toolkit-v2.10.78, el commit fuente publicado es 469303e07bcf1cf394e6fb4fdc800eae6638205c y la licencia del repositorio sigue siendo GPL-3.0. Ver el commit de origen.