
Erfassung
Smart Inventory übernimmt die Erfassung und veröffentlicht tenantbezogene Quell-CSV-Dateien, Belege und Verläufe. Der Bericht erfasst selbst nie Daten aus einem Tenant.
Tool-Detail
Power BI-Berichte über gesteuerte SmartM365-Nachweise: Belegschaft, Geräte, Lizenzen, Zusammenarbeit, Messaging, Sicherheit und Migrationen, mit Quellqualifizierung und beobachteten Verläufen.

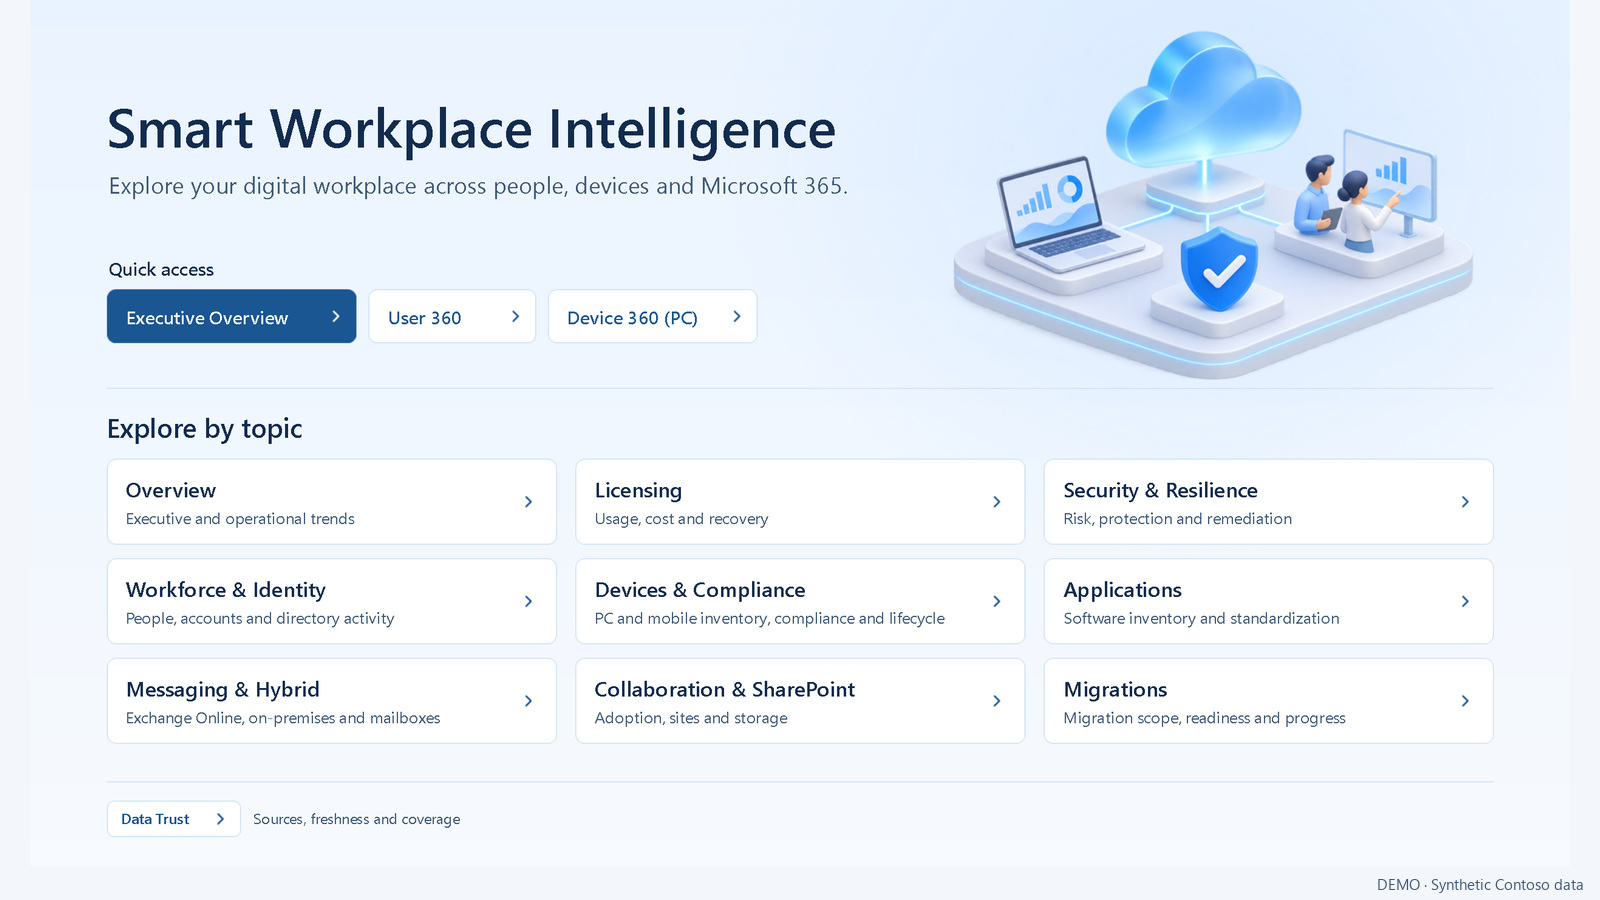


Smart Inventory übernimmt die Erfassung und veröffentlicht tenantbezogene Quell-CSV-Dateien, Belege und Verläufe. Der Bericht erfasst selbst nie Daten aus einem Tenant.
Ein Vorbereitungsskript validiert einen unveränderlichen Power BI-Nachweis-Batch, bevor er genutzt wird.
Wenn der SharePoint-Upload aktiviert ist, überträgt ein normaler Lauf den validierten Batch und seinen Zeiger. Nach einer verifizierten Veröffentlichung werden ältere Batches entfernt, und mindestens der aktuelle und der vorherige Batch bleiben auf SharePoint und auf dem Server erhalten.
Power BI nutzt den qualifizierten Batch. Aktualisieren und Speichern des Berichts sind von Erfassung und Vorbereitung getrennte Vorgänge, und thematische Berichte lassen sich aus einem gespeicherten Masterbericht erzeugen.
Listet Active Directory-Benutzer, Arbeitsstationen und Benutzerpostfächer ohne qualifiziertes Aktivitätssignal im letzten Jahr auf. Die Nachweise sind schreibgeschützt: Sie empfehlen eine Aktion und deaktivieren, löschen oder ändern niemals ein Objekt.
Kennzeichnet Benutzerpostfächer, die nur noch von Stellvertretern genutzt werden, während sich der Besitzer nicht mehr anmeldet, als Kandidaten für die Umwandlung in ein freigegebenes Postfach. Fehlende oder nicht qualifizierte Nachweise bleiben leer, nie null, und Umwandlung sowie Lizenzentzug bleiben manuelle Entscheidungen.
Release 1.0.2
Der Bericht umfasst jetzt 47 Seiten, davon vier ausgeblendet, mit klareren Exchange-Migrationsausnahmen, Windows 10-Bereitschaft und Erfassungsdaten. Kandidaten für die Umwandlung in ein freigegebenes Postfach sind qualifizierte Nachweise zur Prüfung, nie eine automatische Umwandlung.
Das einzelne Paket enthält jetzt auch die aktuellen Smart Inventory-Collector, den Orchestrator, die Starter und gemeinsamen Abhängigkeiten, neben dem Power BI-Projekt, den Komponenten zur Nachweisvorbereitung, neutralen Konfigurationsvorlagen und der Dokumentation. Prüfen und konfigurieren Sie jede Komponente vor der Verwendung. Kundendaten, private Berichte und Demodatensätze sind ausgeschlossen.
Vollständige Release-Details, Prüfungen und Prüfsummen sind auf GitHub veröffentlicht.
Erfassung
Schreibgeschützte Collectors für Intune, Entra, Microsoft 365, Exchange, SharePoint und Active Directory, die CSV-Nachweise für Berichte, FinOps-Bewertung und Power BI veröffentlichen, manuell oder über den Inventory Orchestrator ausgeführt.
Smart Inventory ist eine Sammlung unabhängig versionierter Skripte und gemeinsamer Module. Seit Smart Workplace Intelligence 1.0.2 werden die aktuellen Collector, der Orchestrator und die Starter im selben Release-Paket ausgeliefert; prüfen und konfigurieren Sie sie vor der Verwendung.


Geräte, Compliance, Konfigurationen, verwaltete Apps, Registrierungsfehler, Windows Update, Autopilot, Endpoint Analytics, Lizenzen, Copilot- und Teams-Nutzung, bedingter Zugriff und Secure Score über Microsoft Graph.
Exchange Online-Postfächer, Berechtigungen, Kalenderberechtigungen, Migrationsaufträge, Quarantäne und Sicherungsschutz sowie lokale Exchange-Server, Postfächer, Proxyadressen und hybride Frei/Gebucht-Prüfungen.
Active Directory-Inventar und Integritätsprüfungen, SharePoint Online-Kapazität sowie separate Infrastruktur- und Inhaltscollector für SharePoint Server, die manuell auf einem Farmserver laufen.
Jeder Produzent, der in DATA-LAST veröffentlicht, schreibt einen Quellbeleg, der seine aktuellen CSV-Dateien mit Zeilen, Hashes und Tenant-Identität auflistet. Ein fehlgeschlagener Lauf behält die vorherige gültige CSV und markiert den Lauf nicht als abgeschlossen.
Ein optionaler Collector führt die Windows 11-Hardwareprüfungen für eine explizite Computerliste aus. Die Liste ist der beobachtete Umfang, nicht der gesamte Bestand, und ein nicht erreichbarer Computer wird nie als inkompatibel gemeldet.
Ein geführter Assistent bereitet Smart Inventory auf einem Server vor: Tenant-Profil, Voraussetzungen, Dienstkonto und Freigabezugriff sowie die Microsoft 365-Anwendung, wobei jede Änderung am Tenant vorher bestätigt wird. Labortests ersetzen keine Produktionsqualifizierung.
Demodaten
Diese Seiten wurden aus einem synthetischen Contoso-Datenbestand erstellt, der aus einem festen Startwert erzeugt und von den echten Vorbereitungskomponenten von Smart Workplace Intelligence aufbereitet wurde. Alle Werte sind fiktiv, und es wurde nichts aus einem Tenant, Verzeichnis oder Server erfasst.
Das Demo-Los und seine synthetischen Daten sind nicht Teil des Release-Pakets.
Gemeldete Konfiguration und gemeldeter Status sind qualifizierte Nachweise, kein Beweis für das tatsächliche Verhalten auf dem Gerät. Offline-Validierung, Servervorbereitung, Veröffentlichung und Berichtsdarstellung sind getrennte Prüfungen.
Ein Quellbeleg qualifiziert die konfigurierten Ausgaben eines Laufs; er belegt nicht, dass ein ganzer Tenant, eine Domäne oder eine Farm erfasst wurde. Verbraucher müssen weiterhin Quelldaten, Schemas und Tenant-Identität prüfen.
Eine Berichtsaktualisierung, eine Produktionsbereitstellung und die Validierung eines bestimmten Tenants oder Dienstes sind vom Release getrennte Vorgänge. Die enthaltenen Manifeste für thematische Berichte decken den 47-seitigen Bericht nicht ab.
Die Veröffentlichung der Quellen allein qualifiziert keine Bereitstellung. Tenant- und Batch-Parameter müssen privat konfiguriert werden, und Kunden-CSV-Dateien, Arbeitsmappen, Caches und gespeicherte Modelldaten bleiben außerhalb der öffentlichen Quelle.