Stabile Paketfreigabe für LOT-basierte Reparaturen von Hybrid Entra Join und Intune-Registrierung mit vorsichtiger AD-, Intune- und optionaler Entra-Auswahl, lokalem WPF-Launcher, SYSTEM-Ausführung über PsExec und beweisorientierter Berichterstattung.
Microsoft Entra / Intune / Active Directory / Windows / PowerShell
Stabiles öffentliches Release für kontrollierte Batch-Reparaturen
Dieses Release bündelt das signierte Hybrid-Join-Toolkit für lokale Prüfung, LOT-Erstellung, geschützte Reparatur-Orchestrierung und HTML- oder CSV-Evidenzerfassung. Es verlinkt direkt auf die öffentlichen GitHub-Release-Artefakte und hält die Website frei von eingebetteten Binärdateien oder Mandantendaten.
Erstellen Sie manuell vom Operator geprüfte LOT-Ordner oder erzeugen Sie vorsichtige automatische LOTs aus AD- und Intune-Beständen, mit optionaler Entra-Anreicherung, Kollisionsfilterung, Ausschlussnachweisen und Vorschauexporten vor jedem Reparaturfenster.
WPF
Lokaler WPF-Launcher und SYSTEM-Workflow
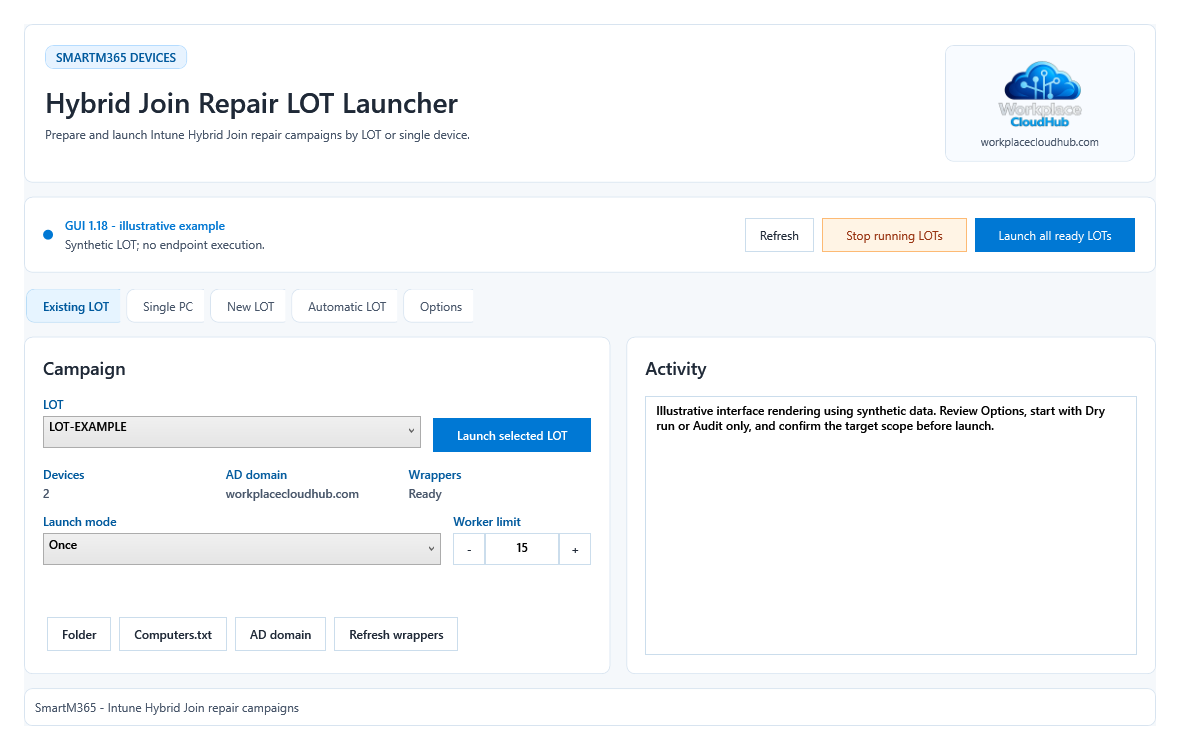
Verwenden Sie den WPF-LOT-Launcher, um LOT-Ordner zu erstellen oder zu öffnen, die Verfügbarkeit von PsExec zu prüfen und den autonomen signierten Reparatur-Workflow zu starten, der auf Endpunkten als SYSTEM über PsExec ausgeführt wird.
GRD
Geschützte Reparatur- und Neustartkontrollen
Hybrid-Join-Korrekturen, Reparaturpfade für die Intune-Registrierung und Neustarts bleiben durch Evidenzprüfungen, Reparaturpfad-Flags, Neustartgrenzen und Preview- oder Audit-first-Workflows geschützt, statt durch blinde destruktive Aktionen.
RPT
CSV, HTML und gesammelte Nachweise
Jeder Lauf behält Live-CSV-Status, finale CSV-Ergebnisse, zusammengeführte HTML-Zusammenfassungen, PsExec-Protokolle, zentrale Nachweisordner und automatische Laufarchive bei, damit Support-Teams prüfen können, was passiert ist, bevor etwas erneut gestartet wird.
Voraussetzungen, Startbestätigung und Validierungsgrenzen
Die GUI benötigt Windows PowerShell 5.1 mit STA. LOT-Orchestratoren bevorzugen PowerShell 7 mit Rückfall auf 5.1. PsExec separat installieren; Remotevorgänge benötigen autorisierte Administratorrechte auf den Zielen, DNS, administrative Freigaben und Remotedienstausführung. AD-Exporte benötigen RSAT ActiveDirectory und Lesezugriff auf das Verzeichnis.
Die automatische Aktualisierung nutzt Microsoft.Graph.Authentication mit delegierter Zustimmung für DeviceManagementManagedDevices.Read.All und Device.Read.All. Vollständige AD- und Intune-Inventare sind erforderlich; Entra ist optional. Der Export benötigt keine Graph-Schreibrechte.
Preview prüft Inventare und schreibt lokale Nachweise. Create startet niemals einen LOT. Dry run verhindert die Ausführung des Endpunktskripts. Audit only erfasst Ferndiagnosen und schreibt Nachweise ohne Reparatur; Schreibzugriffe sind möglich. GUI 1.18 bestätigt Ziele, Modus und Berechtigungen vor LOT-, Gesamt- und Einzel-PC-Starts, mit Nein als Standard. Direkte CMD-Aufrufe behalten ihre dokumentierten Reparaturvorgaben.
Es gibt weder automatische Updates noch ein Gallery-Modul. ZIP-Prüfsumme und Authenticode prüfen, das selbstsignierte Zertifikat organisatorisch genehmigen lassen und Updates separat entpacken. CMD nutzt ExecutionPolicy Bypass und prüft Signaturen nicht selbst. LOT-Konfigurationen und Nachweise bewahren, gespeicherte Optionen prüfen und importierte Wrapper aktualisieren.
Version 2.10.78 bestand fünf lokale synthetische Testsuiten unter PowerShell 5.1 und 7, Signaturprüfungen und GUI ValidateOnly. Geprüft wurden Auswahl, MDM-Klassifikation, Startbestätigung, Stoppsignale, Mutex und Worker-Reservierungen. Keine Live-Reparatur, Remote-PsExec-Ausführung oder Neustarts wurden getestet. Nachweise können Geräte, Benutzer und Mandanten identifizieren und werden nicht automatisch anonymisiert.
Abbildung: GUI 1.18 aus dem aktuellen XAML mit synthetischen LOT-EXAMPLE-Daten; kein Endpunktlauf dargestellt.
Validierte Funktionen
Für vorsichtige Batch-Wiederherstellung gebaut, nicht für intransparente Remediation
Das stabile Toolkit unterstützt manuelle LOT-Ordner und die automatische LOT-Erstellung mit vorsichtiger AD-, Intune- und optionaler Entra-Auswahllogik. Der automatische Modus kann nach wörtlichen Computername-enthält-Werten filtern, bereits in Intune vorhandene Geräte ausschließen, veraltete AD-Einträge ausschließen, Vorschau-Nachweise beibehalten und den LOT erstellen, ohne ihn zu starten.
Der Endpoint-Workflow ist autonom und signiert, sodass dasselbe Reparaturskript als SYSTEM über PsExec ausgeführt werden kann, während der Launcher lokale Parallelitätsgrenzen, technikerseitige Schutzmechanismen, Backoff-Verlauf und kontrolliertes Stoppverhalten für lange Reparatur-Batches beibehält.
Berichte bleiben lokal und supportfähig: Live-HTML- und CSV-Zyklusberichte, Sammlung von Endpoint-Nachweisen, Aktualisierung geänderter Bestände, Archivierung früherer Läufe und klare Auditsignale, bevor umfassendere Reparaturaktionen aktiviert werden.
Sicherheit und Paketumfang
Signierte Skripte, kein gebündeltes PsExec und keine privaten Daten im Release
PsExec wird im öffentlichen Paket nicht weiterverteilt und muss separat von Microsoft Sysinternals bezogen werden. Die Launcher suchen nach PsExec.exe im Toolkit, in Windows-Systempfaden oder PATH, aber die Release-ZIP selbst liefert diese Binärdatei nicht mit.
Das Paket enthält keine kundenspezifischen LOTs, Inventarexporte, Protokolle, Berichte, Mandantenkennungen, Gerätenamen oder Kontodaten. PowerShell-Skripte sind Authenticode-signiert von workplacecloudhub.com, und die Repository-Lizenz für dieses Release bleibt GPL-3.0.
Herunterladen, prüfen, entpacken, PsExec hinzufügen und mit Audit-Nachweisen beginnen
1. Laden Sie das öffentliche ZIP-Paket von GitHub Releases herunter.
2. Prüfen Sie die ZIP-Datei mit der veröffentlichten SHA-256-Datei und dem erwarteten Hash 2408EA8202A32524A21524951916C2F3438BA05D2C86E96BD41A4CE420D68801.
3. Entpacken Sie die vollständige ZIP-Datei in einen lokalen Ordner.
4. Laden Sie PsExec separat von Microsoft Sysinternals herunter und legen Sie es dort ab, wo der Launcher es finden kann.
5. Führen Sie Start-IntuneHybridJoinRepair-LotLauncher-GUI.cmd bei Bedarf aus einer erhöhten Operatorsitzung; CMD fordert die Rechteerhöhung nicht automatisch an.
6. Beginnen Sie mit Preview- oder Audit-Nachweisen, prüfen Sie den erzeugten LOT und die Laufberichte und aktivieren Sie geschützte Reparaturaktionen erst, wenn die Vorabprüfungen sauber sind.
Aktueller Quellpfad
GitHub bleibt die maßgebliche Referenz.
Der aktuelle GitHub-Pfad ist SmartM365/Devices/IntuneHybridJoinToolkit. Das öffentliche Release-Tag ist intune-hybrid-join-toolkit-v2.10.78, der veröffentlichte Quell-Commit ist 469303e07bcf1cf394e6fb4fdc800eae6638205c und die Repository-Lizenz bleibt GPL-3.0. Quell-Commit anzeigen.